Fortgeschrittene E-Mail-Bedrohungen nutzen Identitätsvortäuschung und andere Techniken, um herkömmliche E-Mail-Abwehrmaßnahmen wie Secure Email Gateways leicht zu umgehen. Und obwohl Cloud-E-Mail-Anbieter Sicherheits-Upgrades zum Nachrüsten anbieten – wie Microsoft 365–, bieten diese nur wenig Schutz vor ausgeklügelten Bedrohungen. Sobald diese bösartigen E-Mails in den Posteingängen der Benutzer landen, ist ihre Bereinigung kostspielig und mühsam.
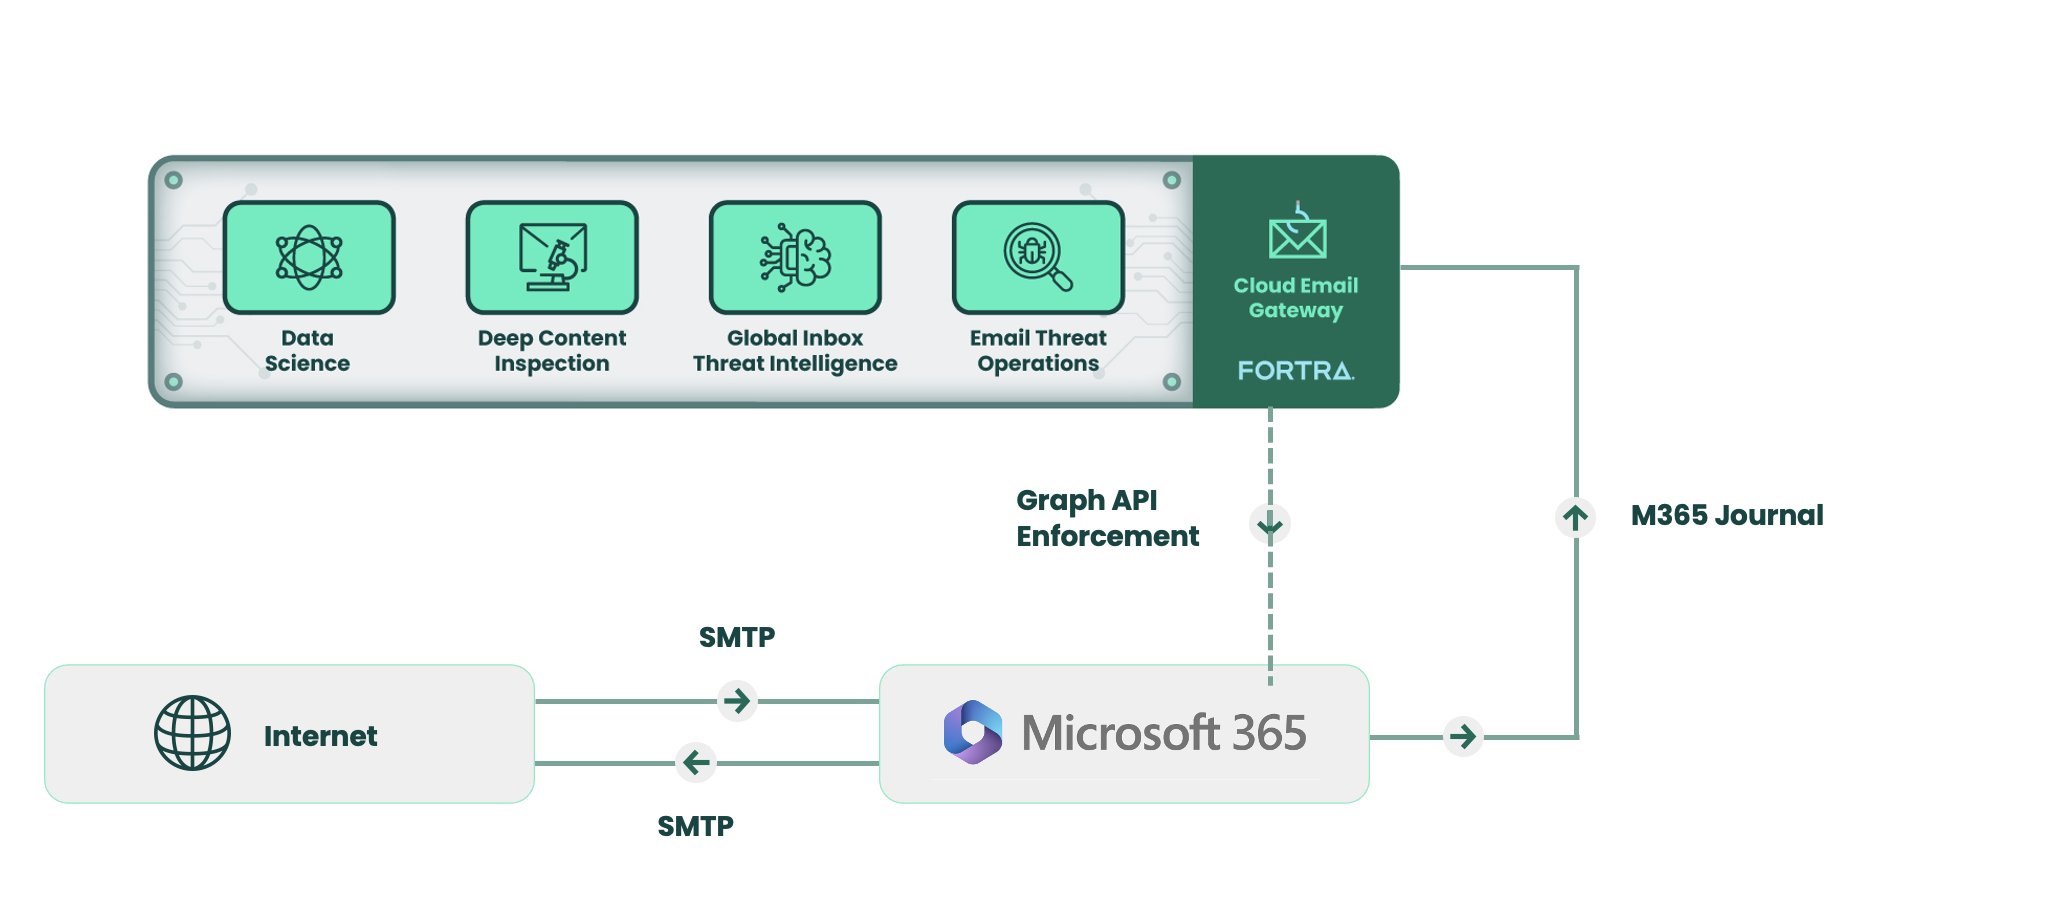
Fortras Cloud Email Protection ist eine integrierte Cloud-E-Mail-Sicherheitsplattform (ICES), die fortgeschrittene E-Mail-Bedrohungen erkennt und automatisch behebt. Mit Fortras Cloud Email Protection können Unternehmen ihre E-Mail-Sicherheit vereinfachen und skalieren, um BEC, Spear-Phishing und gezieltes Social Engineering zu stoppen.
Täuschung mithilfe von Data-Science-Modellen erkennen
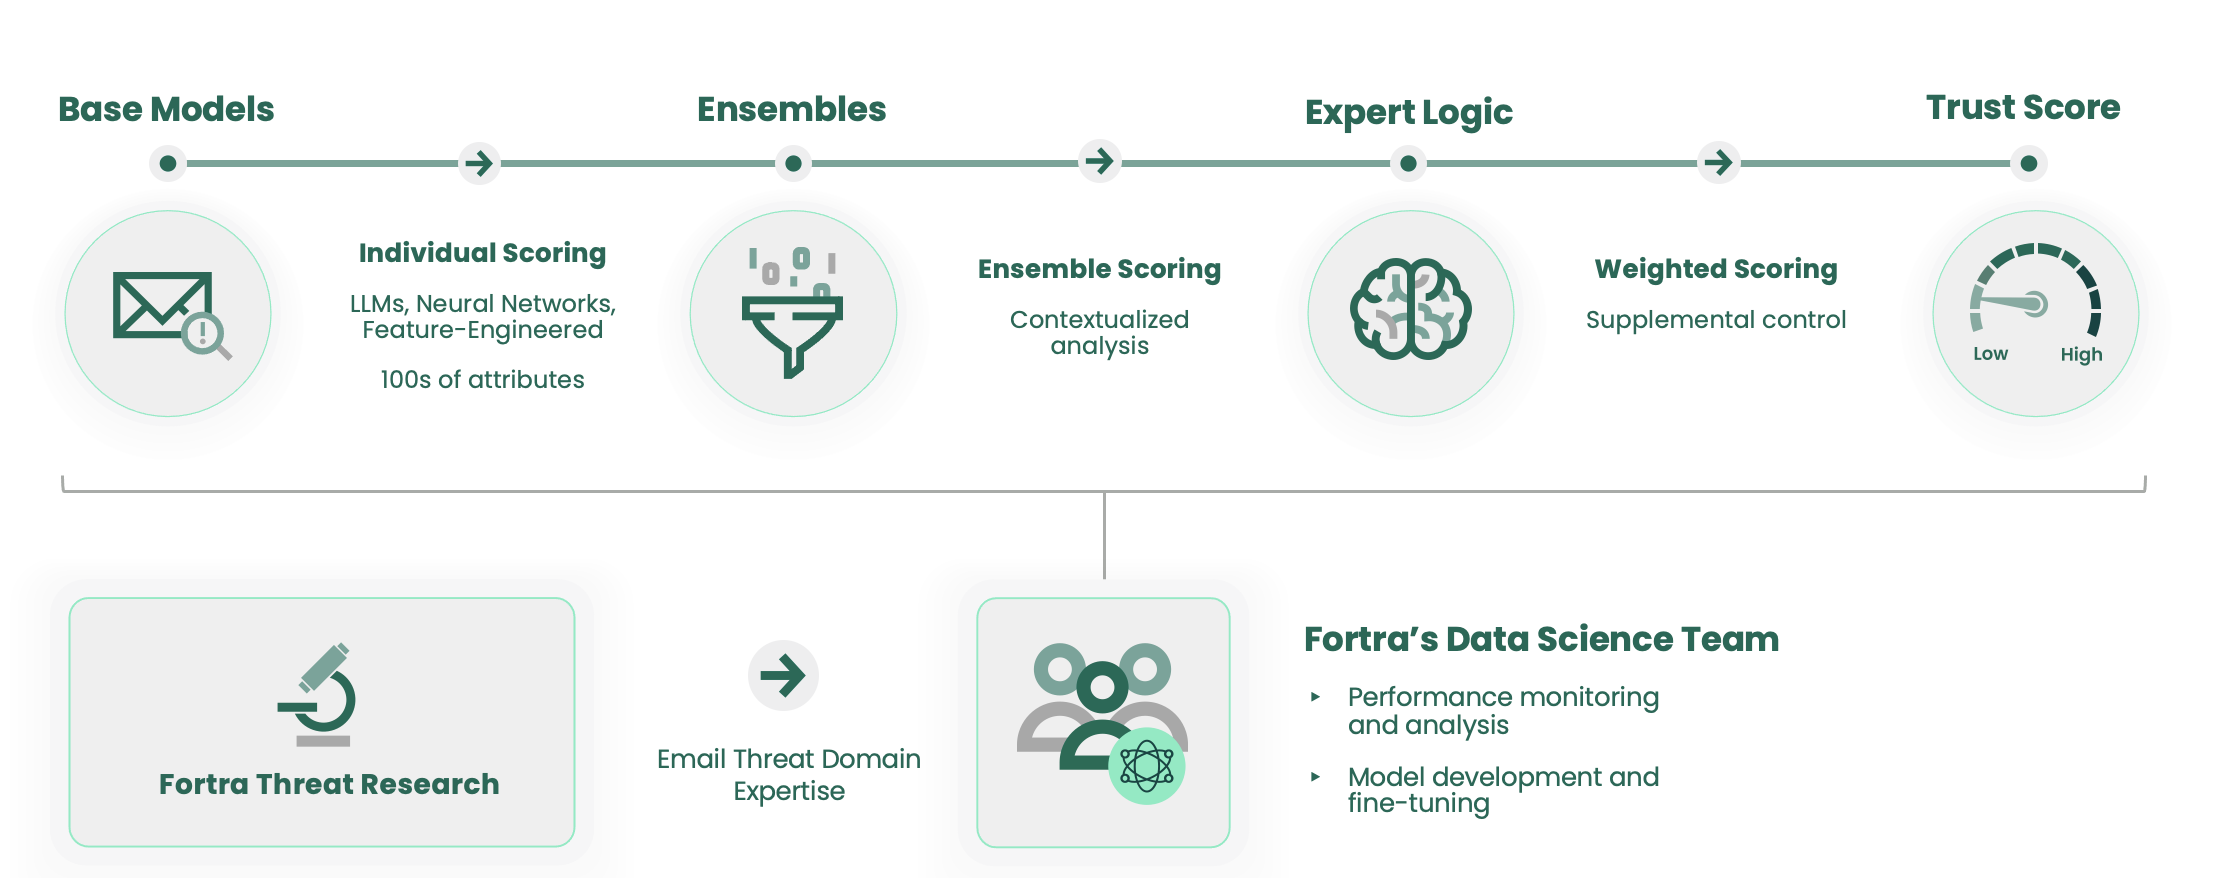
Fortras Cloud Email Protection nutzt eine Kombination aus maschinellem Lernen, großen Sprachmodellen (LLMs) und neuronalen Netzwerken, um Hunderte von Nachrichtenmerkmalen in Echtzeit zu bewerten. Das engagierte Team von Fortra aus Datenwissenschaftlern nutzt den einzigartigen Einblick in E-Mail-Bedrohungen, die die Posteingänge der Benutzer erreichen, um Modelle zu entwickeln und zu trainieren. Dadurch kann Fortras Cloud Email Protection tatsächlich unbekannte Bedrohungen erkennen, die von signatur- oder musterbasierten Abwehrmaßnahmen unbemerkt blieben und selbst die versiertesten Endbenutzer täuschen würden.
Nutzen Sie interne Informationen und globale Bedrohungsindikatoren aus Posteingängen weltweit
Fortras Cloud Email Protection wird kontinuierlich durch Bedrohungsinformationen angereichert, die aus den Posteingängen von Nutzern weltweit kuratiert wurden. Wenn bei einem unserer Kunden eine neue E-Mail-Bedrohung beobachtet wird, die das lokal betriebene Secure Email Gateway oder eine andere herkömmliche Sicherheitsmaßnahme umgeht, analysieren die Experten von Fortra sie und extrahieren Bedrohungsindikatoren wie O365-Köder, schädliche Absender, Dateien, Domains und URLs. Kurz gesagt wendet Fortras Cloud Email Protection diese Indikatoren automatisch an, um neu auftretende Bedrohungen bei allen Kunden zu finden und zu entfernen.
Neuartige E-Mail-Angriffe proaktiv aufspüren
Fortras Email Hunting Operations ist ein spezialisiertes Analystenteam, das die Bedrohungsdaten unserer Kunden eingehend untersucht, um proaktiv neuartige Angriffsmuster zu identifizieren und Gegenmaßnahmen in Fortras Cloud Email Protection umzusetzen. Diese Experten nutzen fortschrittliche Data-Mining-Techniken, um verdächtige Aktivitäten in riesigen Mengen von E-Mail-Bedrohungsdaten aufzuspüren und zu untersuchen. Wenn ein neues Angriffsmuster aufgedeckt wird, entwickeln sie sofort taktische Gegenmaßnahmen, um die Bedrohung in unserem gesamten Kundenstamm zu erkennen und zu stoppen.
Bedrohungen in Posteingängen kontinuierlich beseitigen
Fortra Cloud Email Protection umfasst eine integrierte logikbasierte Engine zur Durchsetzung von Richtlinien namens Continuous Detection and Response (CDR). Für den Einsatz in Unternehmen konzipiert, automatisiert CDR wichtige E-Mail-Sicherheitsprozesse, etwa das Aufspüren und Beseitigen von Bedrohungen in der gesamten E-Mail-Umgebung. Data Science Trust Scores, Global Inbox Threat Intel, BEC Intel und E-Mail-Bedrohungsrichtlinien werden von CDR alle „standardmäßig“ durchgesetzt. Darüber hinaus können Kunden CDR nutzen, um eigene Richtlinien speziell für ihre jeweiligen E-Mail-Umgebungen zu konfigurieren.
Ergänzende Fortra-Cybersicherheitslösungen
Fortra Cloud Email Protection passt gut zu den folgenden Fortra Email Security-Lösungen:
- Suspicious Email Analysis bietet Expertentriage und automatisierte Antwort auf von Benutzern gemeldete E-Mails
- DMARC Protection automatisiert und vereinfacht die DMARC-E-Mail-Authentifizierung sowie die SPF- und DKIM-Protokolle
- Der Domain Monitoring Service vereinfacht die Schadensbegrenzung durch Registrar-Partner und Eskalationsverfahren
- Security Awareness Training bietet interaktive Kurse, die Mitarbeitern helfen, Cyberbedrohungen zu erkennen
- Threat Intelligence-Dienste statten SOC-Teams mit Erkenntnissen aus, die bei der Abwehr von Bedrohungen helfen und Sicherheitskontrollen bereichern
*Beim Kauf des Produkts ist ein allgemeiner Einführungsprozess durch unser Professional-Services-Team inbegriffen.