Dans le monde numérique actuel, où tout va vite, nous avons l’habitude de résoudre les problèmes rapidement. Un site Web indique qu’un problème est survenu? Suivez les instructions. Un téléchargement échoue? Essayez la solution proposée. Un CAPTCHA vous demande de prouver que vous êtes humain? Faites la vérification.
Mais si ces instructions étaient en fait l’attaque?
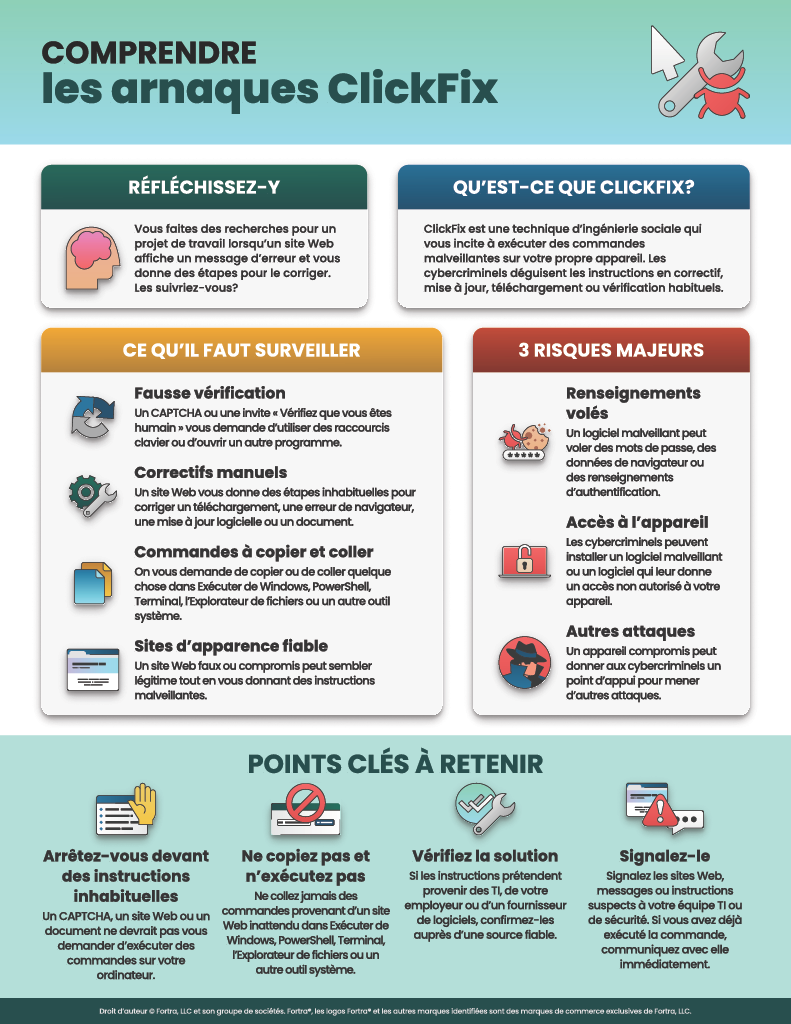
Bienvenue dans le monde des arnaques ClickFix : une technique d’ingénierie sociale en plein essor qui transforme la victime en participante involontaire à la compromission de son propre ordinateur.
Regardez la vidéo ci-dessous pour en savoir plus sur les arnaques ClickFix.
Qu’est-ce qu’une arnaque ClickFix?
ClickFix est une technique d’ingénierie sociale qui incite les utilisateurs à exécuter des commandes malveillantes sur leurs propres appareils.
Au lieu de s’appuyer uniquement sur une pièce jointe malveillante ou d’exploiter une vulnérabilité logicielle, les attaquants présentent des instructions convaincantes qui semblent résoudre un problème ou accomplir une tâche courante. La victime peut être invitée à copier et coller une commande dans la boîte de dialogue Exécuter de Windows, Windows Terminal, PowerShell, l’Explorateur de fichiers ou, de plus en plus, le Terminal macOS.
Les attaquants présentent ces instructions comme des actions légitimes, par exemple :
- Faux CAPTCHA ou demande « Vérifiez que vous êtes humain »
- Notifications de mise à jour du navigateur ou d’un logiciel
- Instructions de téléchargement ou d’accès à un document
- Faux messages d’erreur et étapes de dépannage
- Demandes de vérification de sécurité ou de compte
- Sites Web compromis ou contrefaits
- Courriels d’hameçonnage menant vers de fausses pages de vérification
Dans de nombreuses attaques ClickFix, le clic sur un bouton copie discrètement une commande malveillante dans le presse-papiers de l’ordinateur. La victime est ensuite invitée à la coller et à l’exécuter.
Le principal signe d’avertissement n’est pas seulement le clic. C’est le fait qu’un site Web, un courriel, un document ou un message inattendu vous demande de copier, coller et exécuter une commande sur votre ordinateur.
Anatomie d’une arnaque ClickFix
Même si chaque campagne diffère, une attaque ClickFix typique suit quatre étapes :
- Le déclencheur : Vous tombez sur un message convaincant comme « Vérification requise », « Échec du téléchargement », « Votre navigateur doit être mis à jour » ou « Effectuez ces étapes pour prouver que vous êtes humain ».
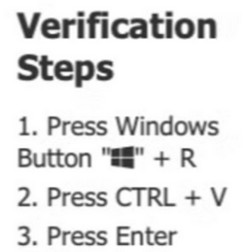
- L’appât : La page fournit des instructions détaillées qui semblent légitimes. On peut vous demander de cliquer sur un bouton, puis d’utiliser des raccourcis clavier ou d’ouvrir un utilitaire système.
- La charge utile : L’attaquant place une commande malveillante dans votre presse-papiers ou vous en fournit une à copier. Vous êtes ensuite invité à la coller et à l’exécuter dans une partie fiable de votre système d’exploitation, comme la boîte de dialogue Exécuter de Windows, PowerShell, Windows Terminal, l’Explorateur de fichiers ou le Terminal macOS.
- Le résultat : La commande peut télécharger ou exécuter un logiciel malveillant, voler des identifiants et des données de navigateur, installer un logiciel d’accès à distance, assurer une présence persistante ou donner aux attaquants un point d’appui pour d’autres attaques.
Le danger, c’est que vous exécutez vous-même la commande. Au lieu de s’introduire directement dans l’ordinateur, l’attaquant vous convainc de lui ouvrir la porte.
Pourquoi ces arnaques fonctionnent si bien
Les attaques ClickFix combinent la manipulation psychologique et l’utilisation abusive d’outils légitimes du système d’exploitation.
Déclencheurs psychologiques :
- Urgence : « Effectuez la vérification pour continuer. »
- Frustration : « Votre téléchargement a échoué. Suivez ces étapes pour le corriger. »
- Autorité : La page usurpe l’identité d’une entreprise ou d’un service de confiance.
- Familiarité : Les CAPTCHA, les mises à jour logicielles et les instructions de dépannage font partie de l’utilisation normale d’Internet.
- Curiosité : L’appât peut promettre l’accès à un document, une vidéo, un message ou un téléchargement.
Tromperie technique :
- Sites Web usurpés ou compromis qui semblent légitimes
- Faux CAPTCHA et écrans de vérification
- Commandes copiées automatiquement dans le presse-papiers
- Commandes obscurcies conçues pour cacher ce qu’elles font réellement
- Utilitaires système fiables comme PowerShell, Windows Terminal, l’Explorateur de fichiers, curl ou le Terminal macOS
- Diffusion de logiciels malveillants en plusieurs étapes pouvant laisser peu de traces visibles sur le disque
Comme la victime exécute l’étape cruciale, les attaques ClickFix peuvent parfois contourner des défenses conçues surtout pour détecter les pièces jointes malveillantes ou le code exécuté automatiquement.
ClickFix évolue
Les attaques ClickFix ont beaucoup évolué depuis qu’elles ont commencé à attirer l’attention.
Fausses pages CAPTCHA et de vérification
L’une des variantes les plus reconnaissables se présente comme un CAPTCHA ou un test de vérification humaine. Au lieu de simplement sélectionner des images ou cocher une case, le site demande à l’utilisateur d’effectuer des étapes supplémentaires, souvent avec des raccourcis clavier, la boîte de dialogue Exécuter de Windows ou un terminal.
Un CAPTCHA légitime ne devrait jamais vous demander d’ouvrir PowerShell, Terminal, Exécuter de Windows ou un autre utilitaire système et d’y coller une commande.
FileFix
Les attaquants ont aussi adopté une variante appelée FileFix.
Au lieu de demander à la victime de coller une commande dans la boîte de dialogue Exécuter de Windows, FileFix peut lui demander de coller ce qui semble être l’emplacement d’un fichier ou d’un dossier dans la barre d’adresse de l’Explorateur de fichiers Windows.
Le texte peut ressembler à un chemin de fichier inoffensif, mais le presse-papiers peut contenir une commande malveillante cachée. Appuyer sur Entrée exécute l’attaque.
Cette méthode est particulièrement trompeuse, car ouvrir l’Explorateur de fichiers et entrer un chemin peut sembler beaucoup plus courant que d’ouvrir PowerShell ou une invite de commandes.
ClickFix sur macOS
ClickFix ne concerne pas seulement Windows.
Les attaquants ciblent de plus en plus les utilisateurs de macOS au moyen de faux téléchargements de logiciels, de demandes de vérification et de messages d’erreur qui invitent les victimes à copier des commandes dans Terminal.
Certaines campagnes récentes ont même identifié les visiteurs avant d’afficher les instructions malveillantes. Les attaquants peuvent ainsi montrer un appât propre à macOS uniquement aux personnes qui semblent utiliser un vrai Mac, tout en affichant aux analyseurs de sécurité et aux autres visiteurs du contenu inoffensif ou sans rapport.
Que peut installer ClickFix?
ClickFix n’est pas un logiciel malveillant précis. C’est une technique de diffusion, ce qui signifie que différents attaquants peuvent l’utiliser pour installer différentes charges utiles malveillantes.
Des chercheurs en sécurité ont observé des campagnes ClickFix qui diffusent :
- Des voleurs d’informations qui ciblent les mots de passe, les données de navigateur, les témoins d’authentification, les portefeuilles de cryptomonnaie et d’autres renseignements sensibles
- Des chevaux de Troie d’accès à distance (RAT) qui permettent aux attaquants de contrôler des ordinateurs compromis
- Des chargeurs de logiciels malveillants qui installent d’autres logiciels malveillants
- Des outils de surveillance et de gestion à distance utilisés abusivement pour établir un accès non autorisé
- Des outils de persistance et d’évasion des défenses
- Des logiciels malveillants pouvant ultimement faciliter les rançongiciels et d’autres attaques subséquentes
Parmi les familles de logiciels malveillants associées aux campagnes ClickFix, on trouve Lumma Stealer, Atomic Stealer (AMOS), NetSupport RAT, XWorm, AsyncRAT, Latrodectus, SectopRAT et d’autres.
La charge utile peut changer rapidement. La technique d’ingénierie sociale, elle, reste la même.
Exemples concrets de ClickFix
- Le faux CAPTCHA : Vous visitez un site Web et voyez une demande « Vérifiez que vous êtes humain ». Après avoir cliqué sur le bouton de vérification, on vous demande d’appuyer sur une combinaison de touches, de coller quelque chose, puis d’appuyer sur Entrée. Le texte collé est en fait une commande malveillante.
- Le faux téléchargement : Un site vous indique qu’un document, une application ou un fichier multimédia ne peut pas être téléchargé normalement. Il propose une méthode « manuelle » qui exige d’ouvrir Exécuter de Windows, Terminal ou un autre utilitaire, puis d’y coller une commande.
- Le courriel d’hameçonnage : Un courriel contient un lien vers un document, un relevé, un fichier partagé ou une autre ressource. Le lien vous mène vers un site Web convaincant où un message d’erreur ou un processus de vérification finit par vous demander d’exécuter des commandes sur votre ordinateur.
- L’appât FileFix : Un site Web vous demande d’ouvrir un fichier ou d’effectuer une vérification de l’environnement en collant ce qui semble être un chemin de fichier dans l’Explorateur de fichiers Windows. Le presse-papiers contient en réalité une commande déguisée qui s’exécute lorsque vous appuyez sur Entrée.
- L’appât macOS : Une fausse page de téléchargement ou de vérification de logiciel demande à un utilisateur Mac d’ouvrir Terminal et d’y coller une commande pour terminer une installation ou corriger une erreur. En réalité, la commande télécharge et exécute un logiciel malveillant.
Rappelez-vous : Un site Web ne devrait pas avoir besoin de vous demander d’ouvrir PowerShell, l’invite de commandes, Windows Terminal, Exécuter de Windows, l’Explorateur de fichiers ou le Terminal macOS et d’exécuter une commande pour prouver que vous êtes humain, télécharger un fichier, consulter un document ou corriger un problème de navigateur.
Que faire si vous avez suivi les instructions
Si vous avez cliqué sur un appât ClickFix, mais n’avez pas collé ni exécuté la commande, fermez la page et signalez-la selon les procédures de sécurité de votre organisation.
Si vous avez collé et exécuté la commande, considérez l’ordinateur comme potentiellement compromis.
- Cessez d’interagir avec la page ou les instructions suspectes.
- Communiquez immédiatement avec votre équipe TI ou de sécurité.
- Dites-lui exactement ce qui s’est passé, notamment si vous avez ouvert Exécuter, PowerShell, Terminal, l’Explorateur de fichiers ou un autre utilitaire et exécuté une commande.
- N’essayez pas de supprimer vous-même le logiciel malveillant, sauf si votre équipe de sécurité vous le demande.
- Suivez les procédures d’intervention en cas d’incident de votre organisation.
Pour les appareils personnels, utilisez un logiciel de sécurité fiable et obtenez l’aide d’une personne qualifiée. Les mots de passe et les sessions actives pourraient aussi devoir être réinitialisés une fois l’appareil sécurisé.
Il est important d’agir rapidement, car les voleurs d’informations modernes peuvent cibler non seulement les mots de passe, mais aussi les témoins de navigateur et les jetons d’authentification. Les attaquants pourraient ainsi accéder à des comptes même lorsque l’authentification multifacteur est activée.
Comment vous protéger
- ✅ Ne collez jamais de commandes provenant d’un site Web inattendu dans PowerShell, Terminal, Exécuter de Windows, l’Explorateur de fichiers, l’invite de commandes ou un autre utilitaire système.
- ✅ Considérez comme suspectes les instructions CAPTCHA inhabituelles. Prouver que vous êtes humain ne devrait pas nécessiter l’exécution de commandes.
- ✅ Méfiez-vous des « solutions manuelles » pour les téléchargements, les erreurs de navigateur, les mises à jour logicielles ou l’accès à des documents.
- ✅ Vérifiez les instructions inattendues auprès d’une source fiable, surtout lorsqu’elles prétendent venir de votre employeur, du service TI, d’un fournisseur de logiciels ou d’une autre organisation de confiance.
- ✅ Gardez les systèmes d’exploitation, les navigateurs et les logiciels de sécurité à jour.
- ✅ Utilisez l’authentification multifacteur (AMF) lorsque possible, tout en gardant à l’esprit que certains logiciels malveillants voleurs d’informations peuvent aussi cibler les sessions de navigateur authentifiées.
- ✅ Signalez les sites Web et messages suspects à votre équipe TI ou de sécurité.
- ✅ Arrêtez-vous lorsque des instructions vous demandent de quitter le navigateur pour exécuter quelque chose ailleurs sur votre ordinateur.
Arrêtez-vous. Vérifiez. Protégez-vous.
Les arnaques ClickFix sont dangereuses parce qu’elles renversent les conseils de sécurité habituels. Au lieu de vous demander de télécharger un programme manifestement suspect, l’attaquant peut vous donner des instructions claires, étape par étape, et vous convaincre d’exécuter l’attaque.
Les instructions précises continueront de changer. Aujourd’hui, il peut s’agir de Win + R. Demain, ce pourrait être l’Explorateur de fichiers, PowerShell, Windows Terminal, le Terminal macOS ou un autre outil système fiable.
La meilleure défense consiste à reconnaître le comportement sous-jacent :
Si un site Web, un CAPTCHA, un courriel, un document ou un message inattendu vous demande de copier et coller une commande sur votre ordinateur pour corriger, vérifier, installer ou déverrouiller quelque chose, arrêtez-vous.
Arrêtez-vous. Vérifiez. Protégez-vous.