La plupart des gens ont appris à s’arrêter lorsqu’un courriel leur demande d’agir rapidement. Nous vérifions l’expéditeur, examinons le lien et remettons l’urgence en question.
C’est là qu’intervient le CalPhishing : un rappel de calendrier suscite souvent une réaction différente. Il semble faire partie de la journée de travail, alors nous sommes plus susceptibles d’agir. Les étapes de vérification que nous connaissons ne sont plus appliquées aussi rigoureusement.
Les attaquants le savent :
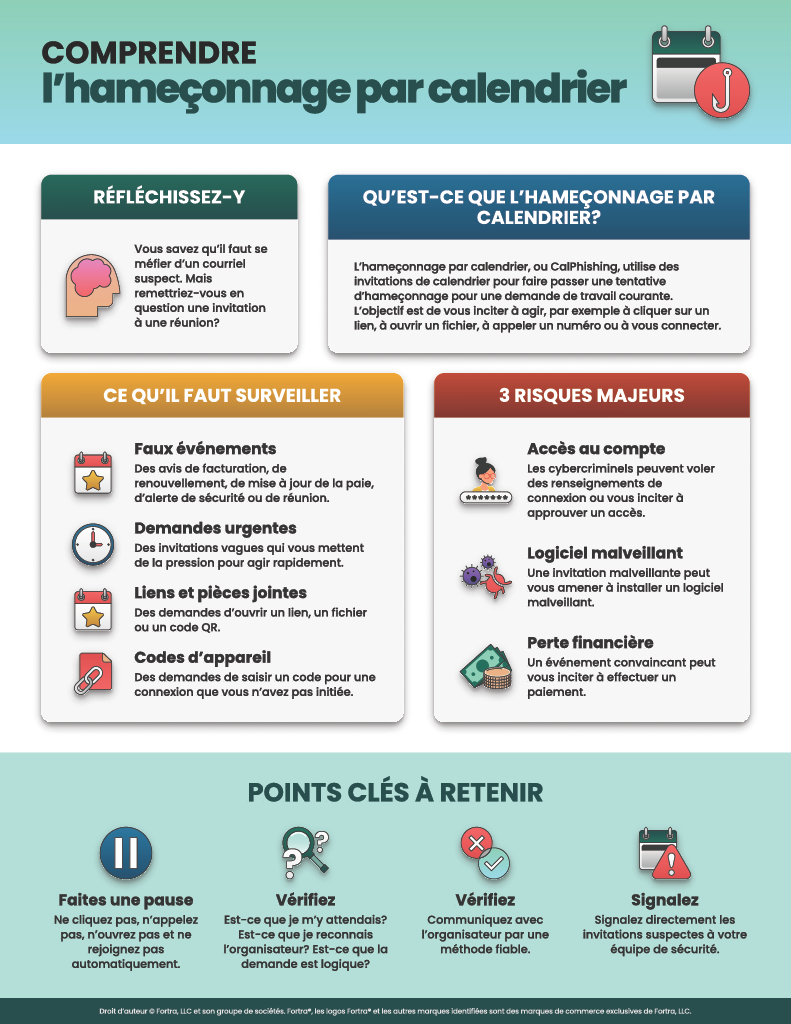
L’hameçonnage par calendrier, ou CalPhishing, déplace l’appât de la boîte de réception vers une invitation de calendrier. KnowBe4 a signalé une hausse de 49 % de l’hameçonnage par invitation de calendrier durant les six mois couverts par sa recherche sur les tendances des menaces de 2026. Pour le Mois de la sensibilisation à la cybersécurité, c’est un rappel utile : l’hameçonnage ne se limite plus à la boîte de réception.
Qu’est-ce que l’hameçonnage par calendrier?
Une invitation de calendrier n’est pas dangereuse en soi. Le problème, c’est la façon dont un attaquant peut utiliser une fonctionnalité familière pour créer un sentiment de confiance et provoquer une action.
Le CalPhishing peut arriver sous forme de demande de réunion directe, de fichier iCalendar (.ics), d’invitation envoyée depuis le compte légitime d’un fournisseur ou un compte compromis, ou être ajouté indirectement par le navigateur. Selon le type de message, le calendrier utilisé et le filtrage, une demande de réunion peut apparaître comme événement provisoire avant même que le destinataire l’accepte, en raison des règles de traitement automatique activées par défaut dans le client.
Le courriel peut dire très peu de choses. L’appât peut se trouver dans le titre, la description, l’emplacement, la pièce jointe ou les renseignements sur l’organisateur. Il peut ressembler à un renouvellement Microsoft 365 échoué, à un domaine qui expire, à une facture ou une demande de signature, à une séance d’information sur la sécurité, à une mise à jour de paie ou à une réunion en ligne normale.
Dans les campagnes observées par Fortra, les clients de calendrier affichaient les données de calendrier standard comme prévu. L’attaquant abusait d’un flux de travail familier plutôt que d’exploiter le logiciel.
Pourquoi le CalPhishing fonctionne
Confiance et confort : un espace sûr... à tort
Une demande de réunion arrive dans un outil que les gens utilisent toute la journée. La notification paraît légitime, l’heure crée un sentiment d’urgence et l’objet ressemble souvent à une tâche professionnelle courante. Les utilisateurs peuvent examiner attentivement un courriel étrange, mais ils sont plus susceptibles d’accorder le bénéfice du doute à un rappel de calendrier.
Persistance : l’événement peut survivre au courriel
Une invitation peut continuer à fonctionner après la disparition du courriel. Lors de tests Fortra FIRE, déplacer le courriel de livraison vers les courriels indésirables ou le supprimer de façon réversible n’a pas retiré l’entrée de réunion associée. L’événement et ses rappels sont restés visibles, donnant à l’appât une autre occasion d’apparaître plus tard sur un téléphone, dans Teams, sur un ordinateur ou dans d’autres applications de calendrier synchronisées.
Authentification : une vraie page de connexion peut tout de même faire partie du piège
Certaines campagnes combinent le CalPhishing avec une technique d’hameçonnage par code d’appareil décrite dans la recherche citée sous le nom de ConsentFix. L’attaquant, ou une infrastructure qu’il contrôle, lance un flux de code d’appareil Microsoft OAuth et donne à la victime son code utilisateur. Si la victime entre ce code et termine l’authentification sur le véritable site de connexion d’appareil de Microsoft, des jetons d’accès et d’actualisation sont émis au client contrôlé par l’attaquant.
L’authentification multifacteur (AMF) peut quand même être réussie. La victime a été manipulée pour autoriser le flux de code d’appareil de l’attaquant. La partie fausse est l’histoire qui mène à la page, pas nécessairement la page de connexion Microsoft elle-même.
À quoi peut ressembler le CalPhishing?
Quatre principaux types ont été observés.
Voici des exemples vus dans des campagnes récentes :
- Des invitations envoyées par des plateformes légitimes, avec des liens vers de faux documents hébergés sur des plateformes légitimes qui attirent l’utilisateur vers un flux de connexion.
- Du HTML dans le corps de l’invitation envoyé depuis des comptes compromis (fournisseurs tiers, clients ou autres), dans le but de faire paraître l’événement comme un avis officiel ou une demande professionnelle.
- Des événements contenant un avis aux couleurs d’une marque ou une pièce jointe HTML qui ouvre une page de connexion ciblée.
- Des invitations d’apparence inoffensive utilisées pour créer un sentiment de familiarité avant un message, un partage de fichier, une deuxième invitation ou une autre étape d’ingénierie sociale.
Les détails varient, mais la tactique demeure la même : faire paraître la prochaine action normale.
Signes d’avertissement à vérifier
Arrêtez-vous lorsqu’une invitation présente une ou plusieurs de ces caractéristiques :
- Vous n’attendiez pas cette réunion ou vous ne reconnaissez pas l’organisateur.
- L’adresse complète ou le domaine de l’organisateur ne correspond pas au nom affiché.
- Une alerte de facturation, de renouvellement, de paie, de signature ou de sécurité est présentée comme une réunion.
- L’ordre du jour est vague, mais la demande exige une action immédiate.
- L’événement vous demande d’ouvrir un lien ou une pièce jointe, de numériser un code QR, d’appeler un numéro, de télécharger une mise à jour ou d’autoriser et d’entrer un code d’appareil.
- L’image de marque semble familière, mais le contexte professionnel n’a aucun sens.
Posez-vous d’abord la question évidente : cette personne ou cette équipe communiquerait-elle normalement avec moi de cette façon?
Ce que les employés devraient faire
- Arrêtez-vous avant d’accepter ou d’agir. Ne cliquez pas sur Rejoindre, n’ouvrez pas de pièce jointe et n’appelez pas un numéro simplement parce qu’il apparaît dans un événement de calendrier.
- Vérifiez par une voie connue. Communiquez avec l’organisateur à l’aide de coordonnées que vous avez déjà, ou ouvrez le service officiel à partir d’un site Web connu plutôt que depuis l’invitation.
- N’entrez jamais un code d’appareil, sauf si vous avez vous-même lancé cette connexion sur un appareil que vous reconnaissez.
- Signalez l’invitation selon le processus d’hameçonnage habituel de votre organisation. Joignez l’événement de calendrier et le courriel original si les deux sont disponibles. Suivez les directives de votre équipe de sécurité pour retirer l’événement lui-même.
- Si vous avez cliqué, entré des identifiants, fourni un code ou approuvé une connexion, signalez-le immédiatement. Un signalement rapide donne à l’équipe de sécurité le temps de contenir le compte, d’enquêter sur les activités de connexion et de jetons, et de vérifier si l’événement est toujours présent dans le calendrier d’autres destinataires.
Pourquoi les particuliers sont aussi ciblés par le CalPhishing
Le CalPhishing ne se limite pas au milieu de travail. Les calendriers personnels contiennent aussi des rendez-vous, des activités sociales, des événements et des engagements du quotidien, ce qui donne aux attaquants de nombreuses raisons crédibles de communiquer.
- Les notifications de calendrier semblent familières et il est facile d’y réagir rapidement.
- Les invitations de calendrier peuvent apparaître sur plusieurs appareils synchronisés, donnant à l’appât plus d’une chance d’être vu.
- Un événement convaincant peut amener quelqu’un à entrer des renseignements de connexion essentiels, à effectuer un paiement ou à installer un logiciel malveillant qui donne à un attaquant accès à son appareil.
- Les adolescents peuvent également être vulnérables, par le biais de fausses invitations scolaires, de jeu ou sociales qui leur demandent de se joindre à un groupe, d’ouvrir un fichier partagé ou de se connecter.
N’agissez pas directement à partir d’une invitation de calendrier inattendue. Communiquez avec l’expéditeur au moyen de coordonnées auxquelles vous faites déjà confiance, ou visitez vous-même le site Web officiel.
Les équipes de sécurité ne devraient pas s’arrêter à la boîte de réception
L’hameçonnage par calendrier touche le courriel, les calendriers, l’activité Web et l’identité. Les équipes de sécurité devraient inspecter le contenu des fichiers .ics, les liens et les pièces jointes; examiner et tester la façon dont les invitations externes sont filtrées et ajoutées automatiquement dans les différents clients et types de boîtes aux lettres pris en charge; et corréler l’événement avec les journaux de courriel, de navigateur et de connexion. Ne présumez pas que la correction du courriel a supprimé l’entrée de calendrier. Vérifiez-le et retirez l’événement séparément au besoin.
La formation de sensibilisation devrait aussi montrer à quoi ressemble l’hameçonnage dans les calendriers, les groupes, les fichiers partagés et les outils de collaboration. Les employés ont besoin d’une façon claire de signaler les invitations inattendues et d’une manière sûre de s’exercer à le faire.
Pour en savoir plus sur les mesures d’atténuation, consultez l’article de recherche de Fortra : CalPhishing Research.
Une habitude simple pour le Mois de la sensibilisation à la cybersécurité
L’objectif n’est pas que chacun se méfie de chaque demande de réunion. Il s’agit d’appliquer des vérifications semblables à celles que nous enseignons déjà pour les courriels : Était-elle attendue? La demande est-elle logique? Puis-je vérifier une réunion inattendue par un autre moyen?
L’hameçonnage par calendrier fonctionne parce qu’il ressemble à une tâche normale qui attend d’être accomplie. Considérez une invitation inattendue comme non fiable jusqu’à ce qu’elle soit vérifiée. Votre calendrier peut vous indiquer quand quelque chose est prévu. Il ne peut pas vous dire qui mérite votre confiance.